Perusahaan bisa saja sudah melindungi komputernya dengan antivirus dan membatasi akses ke jaringan internal. Namun, bagaimana dengan ponsel karyawan yang digunakan untuk membuka email kantor, mengakses dokumen cloud, atau menyetujui transaksi dari luar kantor?
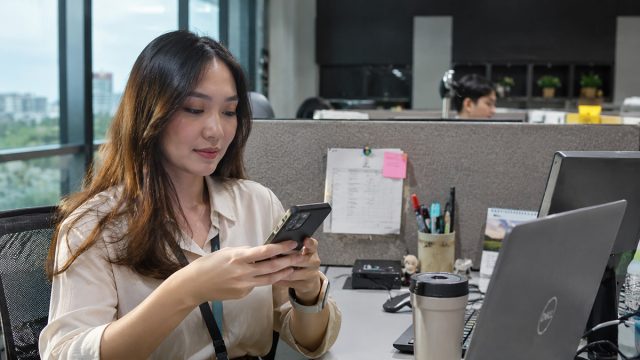
Dalam pola kerja hybrid, ponsel bukan lagi sekadar alat komunikasi. Perangkat ini menjadi bagian dari aktivitas bisnis, tetapi tidak selalu mendapat pengawasan keamanan yang setara dengan komputer perusahaan.
Risikonya terlihat dalam laporan Threat Landscape Indonesia yang diterbitkan CYFIRMA pada 29 Juni 2026. Laporan tersebut menyoroti penipuan perbankan seluler yang memanfaatkan phishing, rekayasa sosial, dan distribusi aplikasi berbahaya. Salah satu kampanye yang dibahas menggunakan penyamaran layanan perpajakan untuk mendorong pengguna Android memasang aplikasi berbahaya.
Temuan itu memang berkaitan dengan penipuan finansial, bukan serangan langsung terhadap jaringan perusahaan. Namun, teknik yang digunakan menunjukkan bagaimana penyerang dapat mengeksploitasi kepercayaan pengguna dan perangkat seluler untuk mencuri informasi.
Bagi bisnis, persoalannya bukan semata-mata apakah ponsel karyawan terinfeksi malware. Yang lebih penting adalah akses apa yang bisa diperoleh penyerang jika perangkat atau akun tersebut berhasil dikompromikan.
Dari pesan palsu ke akun perusahaan
Serangan terhadap ponsel kerap dimulai dari tindakan sederhana. Karyawan menerima tautan dokumen, notifikasi transaksi, atau pesan yang seolah-olah berasal dari atasan. Karena merasa harus segera merespons, mereka membuka tautan tanpa memeriksa keasliannya.
Jika diarahkan ke halaman login palsu, korban dapat menyerahkan kredensial akun perusahaan. Penyerang kemudian bisa mencoba menggunakan informasi tersebut untuk mengakses email, aplikasi kerja, atau layanan cloud.
Risiko lain berasal dari aplikasi berbahaya yang dipasang di luar sumber resmi. Bergantung pada kemampuan malware dan izin yang diberikan, aplikasi tersebut dapat menyalahgunakan fungsi perangkat untuk mencuri informasi atau memanipulasi aktivitas pengguna.
Laporan CYFIRMA mengidentifikasi kampanye malware Android yang memanfaatkan penyalahgunaan izin aksesibilitas dan intersepsi kode autentikasi dalam konteks penipuan seluler. Teknik semacam ini menunjukkan bahwa perlindungan akun tidak cukup hanya mengandalkan kewaspadaan terhadap kata sandi.
Verizon juga menyoroti risiko phishing pada perangkat seluler dalam 2026 Data Breach Investigations Report. Laporan tersebut menyebut tingkat klik pada perangkat seluler 40 persen lebih tinggi dalam konteks yang dianalisis. Angka ini tidak bisa langsung digeneralisasi ke semua organisasi atau pengguna di Indonesia, tetapi memperkuat alasan untuk memasukkan perangkat seluler dalam strategi keamanan perusahaan.
Ponsel yang terkompromi tidak otomatis membuat seluruh jaringan kantor berhasil ditembus. Dampaknya bergantung pada jenis serangan, hak akses pengguna, dan kontrol keamanan yang diterapkan. Namun, ketika perangkat memiliki akses ke informasi sensitif, insiden pada satu ponsel dapat berkembang menjadi masalah bisnis.
BYOD memperluas tantangan pengamanan
Tantangan ini semakin terasa pada perusahaan yang menerapkan Bring Your Own Device (BYOD), yaitu kebijakan yang memperbolehkan karyawan menggunakan perangkat pribadi untuk bekerja.
Model tersebut menawarkan fleksibilitas, tetapi membatasi kendali perusahaan atas penggunaan perangkat. Ponsel yang sama bisa dipakai untuk membuka dokumen internal, memasang aplikasi pribadi, dan mengakses berbagai layanan di luar lingkungan kerja.
Tanpa kebijakan yang jelas, tim TI mungkin tidak mengetahui perangkat mana yang mengakses sistem perusahaan, apakah sistem operasinya masih menerima pembaruan keamanan, atau bagaimana akses harus dicabut ketika perangkat hilang.
Karena itu, BYOD tidak cukup diatur melalui imbauan agar karyawan berhati-hati. Perusahaan perlu menetapkan persyaratan minimum keamanan perangkat, aplikasi yang boleh digunakan untuk bekerja, serta jenis data yang boleh disimpan secara lokal.
Pengaturan ini juga harus mempertimbangkan privasi. Mengamankan akses dan data perusahaan tidak berarti perusahaan harus mengawasi seluruh aktivitas pribadi karyawan. Pemisahan data kerja dan pribadi dapat membantu menjaga keseimbangan tersebut.
Mengamankan perangkat sekaligus aksesnya
Langkah pertama adalah mendata perangkat yang digunakan untuk mengakses layanan perusahaan. Organisasi perlu mengetahui siapa penggunanya, status kepemilikan perangkat, dan sumber daya apa yang dapat diakses. Informasi ini membantu tim TI menentukan persyaratan keamanan dan mempercepat penanganan insiden.
Berikutnya, perusahaan perlu memastikan perangkat menggunakan sistem operasi dan aplikasi yang masih mendapat pembaruan keamanan. Pengguna juga perlu diarahkan untuk memasang aplikasi dari sumber tepercaya dan memeriksa izin yang diminta aplikasi.
Perlindungan perangkat harus disertai pengamanan akun. Autentikasi multifaktor, pembatasan hak akses, dan pengelolaan sesi dapat mengurangi risiko penyalahgunaan kredensial. Namun, kontrol tersebut tetap memiliki batas: serangan tertentu dapat mencuri sesi aktif atau memanipulasi pengguna agar menyetujui permintaan autentikasi.
Perusahaan juga membutuhkan prosedur yang jelas ketika ponsel hilang atau diduga terinfeksi. Tim TI harus dapat mencabut akses, mengamankan akun, dan mengambil tindakan terhadap perangkat jika sistem serta kebijakan yang digunakan mendukungnya. Prosedur ini perlu diuji, bukan hanya disimpan dalam dokumen internal.
Peran ESET dalam perlindungan perangkat seluler
Pengamanan ponsel karyawan membutuhkan kombinasi kebijakan, pengelolaan akses, dan perlindungan teknis. Salah satu komponen yang dapat dipertimbangkan adalah solusi keamanan perangkat seluler.
ESET menyediakan ESET Mobile Threat Defense untuk membantu organisasi melindungi perangkat seluler melalui kapabilitas yang tersedia pada platform yang didukung. Dalam ekosistem ESET, pengelolaan melalui konsol ESET PROTECT dapat membantu administrator menerapkan kebijakan keamanan dan mengelola perangkat sesuai kemampuan solusi yang digunakan.
Kapabilitas seperti perlindungan terhadap ancaman seluler dan pengelolaan perangkat dapat membantu organisasi mengawasi kondisi perangkat serta menangani risiko yang teridentifikasi. Ketersediaan fitur bergantung pada sistem operasi, versi perangkat, lisensi, dan konfigurasi penerapan.
Keamanan bisnis harus mengikuti tempat kerja
Ketika karyawan bekerja dari berbagai lokasi, batas keamanan perusahaan tidak lagi berhenti pada jaringan kantor dan laptop yang dikelola tim TI. Ponsel yang digunakan untuk mengakses email, dokumen, dan aplikasi bisnis juga menjadi bagian dari lingkungan tersebut.
Perusahaan tidak harus melarang penggunaan perangkat pribadi. Yang diperlukan adalah mengetahui perangkat yang terhubung, menetapkan persyaratan keamanan, membatasi akses sesuai kebutuhan, dan menyiapkan respons ketika terjadi insiden.
Laptop yang terlindungi merupakan langkah penting, tetapi belum cukup jika ponsel yang mengakses data perusahaan luput dari pengamanan. Dalam lingkungan kerja yang semakin mobile, keamanan bisnis harus mengikuti aksesnya—termasuk hingga ke perangkat yang dibawa karyawan setiap hari.