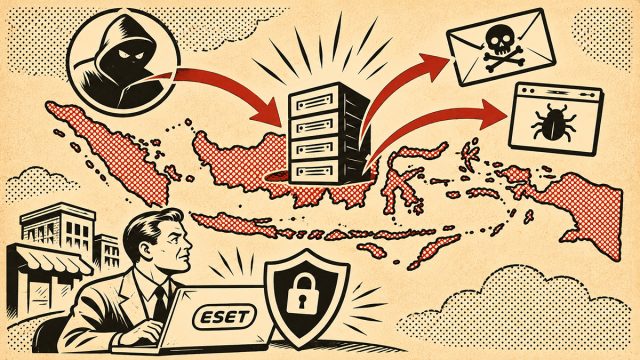
Indonesia selama ini lebih sering dibahas sebagai sasaran serangan siber. Laporan AwanPintar.id memperlihatkan sisi lainnya: pada Semester II 2025, alamat IP yang dipetakan ke Indonesia menjadi sumber spam dan malware terbesar dalam pemantauan mereka. Bagi dunia usaha, temuan ini berarti server, komputer, dan perangkat yang tidak diamankan bisa dipakai menyerang pihak lain tanpa sepengetahuan pemiliknya.
Dari Sasaran Menjadi Sumber
Dalam laporan Indonesia Waspada: Ancaman Digital di Indonesia Semester 2 Tahun 2025, AwanPintar.id mencatat 234.528.187 aktivitas serangan sepanjang Juli–Desember 2025. Jumlah itu naik 75,76% dibandingkan 133.439.209 aktivitas pada semester pertama. Di periode yang sama, Indonesia menyumbang 56,29% sumber spam, melonjak dari 21,45% sebelumnya, serta 61,32% sumber malware.
Angka ini perlu dibaca dengan tepat. Persentase tersebut menggambarkan sebaran geografis sumber aktivitas yang terpantau sensor AwanPintar.id, bukan porsi dari seluruh spam dan malware di dunia. Pemetaan berdasarkan alamat IP juga tidak mengungkap siapa pelakunya atau siapa pemilik infrastruktur yang dipakai.
Meski begitu, polanya sejalan dengan penyalahgunaan infrastruktur lokal. Server, komputer, dan perangkat Internet of Things (IoT) yang terinfeksi dapat dipakai untuk mengirim spam atau menyebarkan malware. AwanPintar.id juga mencatat botnet Mirai kembali aktif sejak Semester I 2025 dan ikut mendorong kenaikan serangan, dengan perangkat IoT yang tidak terlindungi sebagai sasaran. Pintu masuknya umumnya itu-itu saja: perangkat yang tidak diperbarui, konfigurasi yang lemah, atau kredensial administrator yang bocor.
Tekanan Berlanjut pada 2026
Laporan Semester I 2026 mencatat 257.976.333 aktivitas serangan yang menuju Indonesia selama Januari–Juni, naik sekitar 93,33% dari periode yang sama tahun sebelumnya, atau rata-rata 16 serangan per detik. Angka ini mengukur serangan yang masuk, bukan aktivitas yang berasal dari Indonesia, sehingga tidak bisa dipakai untuk menyimpulkan bahwa Indonesia masih menjadi sumber spam dan malware terbesar pada 2026.
Komposisi serangan juga bergeser. Kategori Attempted Administrator Privilege Gain, yakni upaya memperoleh hak akses administrator, naik dari 2,76% pada Semester I 2025 menjadi 43,65% pada Semester I 2026. Kategori Attempted Information Leak, atau upaya membocorkan informasi, naik dari 4,66% menjadi 13,97%. Keduanya adalah perubahan proporsi, bukan kenaikan jumlah absolut per kategori, tetapi arahnya menempatkan pengendalian hak akses dan perlindungan data sebagai prioritas.
Dampaknya bagi Bisnis
Penyalahgunaan infrastruktur tidak berhenti pada gangguan teknis. Server yang dipakai mengirim spam dapat merusak reputasi alamat IP perusahaan, sehingga email bisnis ditolak atau masuk ke folder spam. Perangkat yang terinfeksi malware berpotensi menjadi jalan bagi pencurian informasi atau gangguan operasional, tergantung jenis ancaman dan akses yang diperoleh pelaku.
Risiko ini berlaku di semua skala usaha. Toko kecil yang mengandalkan satu komputer untuk transaksi dan data pelanggan, perusahaan menengah dengan banyak perangkat dan layanan cloud, maupun korporasi dengan infrastruktur yang kompleks dan saling terhubung menghadapi jenis risiko yang sama, hanya berbeda skala dampaknya.
Langkah Pencegahan yang Realistis
Perlindungan yang memadai dimulai dari praktik dasar yang dijalankan konsisten:
- Mendata seluruh perangkat dan layanan yang terhubung ke jaringan perusahaan.
- Memperbarui sistem operasi, firmware, dan aplikasi secara rutin.
- Membatasi hak akses administrator sesuai kebutuhan dan mengamankan kredensial, misalnya dengan autentikasi multifaktor.
- Memantau aktivitas mencurigakan dan menyiapkan prosedur penanganan insiden, dari penyelidikan dan pembatasan dampak hingga pemulihan sistem.
Solusi teknis dapat membantu di sisi ini. ESET, melalui platform ESET PROTECT, menyediakan kapabilitas pengelolaan keamanan terpusat, perlindungan endpoint, serta manajemen kerentanan dan patch pada tingkatan solusi yang mendukungnya. Kapabilitas ini dapat menjadi bagian dari strategi pertahanan berlapis, tetapi tetap perlu dilengkapi dengan pengamanan jaringan, pengendalian akses, dan tata kelola teknologi informasi yang baik.
Temuan AwanPintar.id mengingatkan bahwa mengamankan infrastruktur sendiri juga melindungi pihak lain. Perangkat dan server yang terjaga lebih sulit dijadikan alat untuk menyerang pelanggan, mitra, dan sesama pelaku usaha.
Sumber data: AwanPintar.id, Indonesia Waspada: Ancaman Digital di Indonesia Semester 2 Tahun 2025 dan Ancaman Digital di Indonesia Semester 1 Tahun 2026.