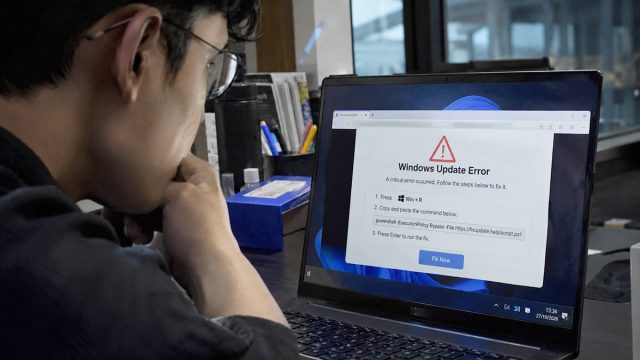
Seorang karyawan sedang mengejar tenggat ketika browsernya menampilkan pesan error. Sebuah halaman bantuan yang tampak berasal dari lembaga resmi menawarkan perbaikan cepat: salin satu baris perintah, tempel ke komputer, lalu tekan Enter. Langkahnya singkat dan terdengar masuk akal, jadi ia menurutinya.
Semuanya terlihat biasa saja dan aman. Toh, karyawan tidak memasukkan kata sandi dan tidak membuka lampiran mencurigakan. Ia hanya mengikuti petunjuk. Tapi, begitulah cara kerja salah satu penipuan dengan teknik rekayasa sosial yang kini berkembang pesat, dan kecerdasan buatan (AI) membuat penipuan semacam ini lebih mudah dibuat dan makin meyakinkan.
AI Memangkas Hambatan Bagi Penipu
Dulu, menyusun pesan penipuan yang meyakinkan menuntut kemampuan bahasa, pemahaman konteks, dan waktu untuk menyesuaikannya dengan korban. AI generatif memangkas sebagian besar hambatan itu. Laporan 2026 Data Breach Investigations Report dari Verizon mencatat pelaku ancaman memakai AI generatif di berbagai tahap serangan, mulai dari penentuan target dan akses awal hingga pengembangan malware.
Tentu tidak semua serangan memakai AI, dan pesan buatan AI belum tentu selalu lebih efektif. Namun dampak praktisnya jelas: tata bahasa yang rapi, tampilan profesional, dan kesan resmi tidak lagi cukup untuk membedakan pesan asli dari palsu.
ClickFix: Korbanlah yang Menjalankan Serangannya Sendiri
ClickFix adalah satu kasus yang cocok untuk dijadikan sampel topik ini. Penipu memanipulasi kepercayaan pelanggan dengan mengirimkan pesan kesalahan, petunjuk perbaikan, atau verifikasi palsu -yang seolah-olah berasal dari layanan yang kredibel- untuk membujuk pengguna melakukan tindakan berbahaya, misalnya menyalin dan menjalankan perintah di perangkatnya. ESET Threat Report H1 2026, yang mencakup periode Desember 2025 hingga Mei 2026, mencatat deteksi ClickFix naik 108% dibandingkan semester kedua 2025. Angka itu berasal dari telemetri global ESET, bukan statistik Indonesia, dan tidak berarti seluruh serangan siber naik sebesar itu.
Tekniknya pun bercabang. AI-fix memanfaatkan kepercayaan pada layanan AI lewat panduan palsu. CrashFix memakai ekstensi browser dan peringatan palsu untuk menekan korban agar mengikuti “perbaikan cepat”. ConsentFix menggabungkan pola ClickFix dengan penyalahgunaan otorisasi OAuth, sehingga akun cloud bisa diambil alih tanpa mencuri kata sandi. Artinya, titik rawan tidak berhenti pada tautan yang diklik. Perintah yang dijalankan atau izin akses yang disetujui sesudahnya bisa menentukan berhasil-tidaknya serangan.
Tekanan Nyata di Indonesia
Penipuan berbasis AI bukan cerita dari luar negeri. Otoritas Jasa Keuangan (OJK) menyebut Indonesia Anti-Scam Centre (IASC) menerima 1.379 laporan penipuan keuangan yang terindikasi memakai AI sejak 22 November 2024 hingga akhir Juni 2026, dengan 1.366 di antaranya masuk selama 2025 hingga Juni 2026. Modus yang dilaporkan mencakup investasi bodong dengan deepfake tokoh publik, robot trading berbasis AI, penipuan belanja daring, dan panggilan palsu dengan kloning suara atau wajah. Adapun kerugian dari seluruh laporan yang diterima IASC mencapai Rp9,1 triliun hingga 14 Januari 2026. Angka ini mencakup semua penipuan keuangan, bukan hanya yang memakai AI.
Dari sisi serangan siber, AwanPintar.id mencatat 257.976.333 aktivitas serangan yang menyasar Indonesia pada Semester I 2026, rata-rata 16 per detik. Proporsi kategori upaya memperoleh hak akses administrator naik dari 2,76% menjadi 43,65% dibandingkan Semester I 2025, sementara upaya membocorkan informasi naik dari 4,66% menjadi 13,97%. Data itu tidak mengukur penggunaan AI dan menunjukkan pergeseran proporsi, bukan jumlah absolut. Namun arahnya sejalan dengan pola di atas: yang diincar adalah akses.
Pelatihan Saja Tak Lagi Cukup
Bagi perusahaan, risikonya bisa berupa permintaan transfer yang seolah datang dari atasan, pelanggan yang diarahkan ke kanal pembayaran palsu, atau akun yang diambil alih lewat manipulasi proses autentikasi. Semua itu tidak selalu memerlukan eksploitasi teknis yang rumit. Penyerang cukup membuat korban percaya.
Kesadaran karyawan tetap penting, tetapi bukan strategi yang memadai bila berdiri sendiri. Pesan yang profesional belum tentu aman, suara yang familier belum tentu milik orangnya, dan halaman bantuan yang meyakinkan belum tentu layak diikuti. Sistem perlu dirancang agar satu kesalahan tidak berujung malapetaka. Empat lapis berikut bisa menjadi titik awal:
- Prosedur verifikasi: konfirmasi permintaan transfer, perubahan rekening penerima, atau akses sensitif lewat saluran lain yang tepercaya, dengan persetujuan berjenjang untuk transaksi besar.
- Identitas dan akses: terapkan autentikasi multifaktor pada akun penting, beri hak akses sesuai kebutuhan, dan tinjau izin aplikasi secara berkala. Autentikasi multifaktor bukan perlindungan mutlak, terutama jika penyerang menyalahgunakan alur otorisasi atau sesi yang sah, sehingga aktivitas akun tetap perlu dipantau.
- Perlindungan perangkat: perbarui sistem dan aplikasi, batasi eksekusi perintah dan pemasangan aplikasi yang tidak perlu, serta gunakan perlindungan endpoint yang mampu mendeteksi perilaku mencurigakan.
- Pelatihan berkelanjutan: karyawan perlu tahu untuk tidak menjalankan perintah dari halaman tak tepercaya, tidak memasang ekstensi browser yang tidak terverifikasi, tidak menyetujui permintaan akses yang tidak dipahami, dan ke mana harus melapor bila curiga.
Praktik Pertahanan Berlapis
Lapisan teknis dan manusia perlu bekerja bersama. ESET, misalnya, menyediakan perlindungan endpoint dan pengelolaan keamanan terpusat melalui ESET PROTECT, sehingga tim TI dapat memantau kondisi perangkat dan merespons insiden secara terkoordinasi. Untuk sisi edukasi, ada ESET Cybersecurity Awareness Training. Perlindungan email dan browser serta pengelolaan identitas melengkapi lapisan tersebut.
Konfigurasi tetap perlu disesuaikan dengan infrastruktur dan risiko tiap organisasi, dan tidak ada satu produk yang menjamin semua serangan rekayasa sosial berhenti. Tujuannya mengurangi peluang serangan berhasil, membatasi akses yang bisa diperoleh penyerang, dan mempercepat deteksi serta penanganan insiden.
Ketahanan siber Indonesia di era serangan yang kian kompleks tidak bisa bertumpu pada harapan bahwa semua orang selalu jeli. AI membuat pesan palsu makin mudah dibuat, ClickFix menunjukkan bahwa kepercayaan pengguna bisa dijadikan senjata, dan data OJK memperlihatkan dampaknya sudah terasa di dalam negeri. Organisasi yang tangguh adalah yang memastikan satu klik, satu perintah, atau satu persetujuan yang keliru tidak otomatis membuka akses luas bagi penyerang.
Sumber data: Verizon 2026 Data Breach Investigations Report; ESET Threat Report H1 2026; OJK/Indonesia Anti-Scam Centre (konferensi pers RDKB OJK, 4 Agustus 2026); AwanPintar.id, Laporan Ancaman Digital di Indonesia Semester I 2026.